ARTICLE · 1057552
DPDP合规:别再用一纸文档,完成印度数据合规的"自我欺骗"
别再用一纸文档,
完成印度数据合规的"自我欺骗"

写给正在进军印度市场、
却把“合规”等同于“归档”的出海企业。
DPDP合规:
本文看点
· DPDP法案把企业定义为“数据受托人”,而非文书填报人
· 纸面满分、实操漏洞,是当前出海企业最普遍的合规偏差
· 模板化合规不仅无效,还可能反过来成为违规证据
· 真正的合规是一套长效治理体系,不是一个阶段性项目
一个普遍的误区:
把合规做成了“归档项目”
很多进军印度市场的企业,在面对2023年《数字个人数据保护法》(Digital Personal Data Protection Act,下称DPDP)时,陷入了一个致命误区:把合规等同于整理隐私政策、用户同意书、数据留存记录表等一系列书面材料。
不少企业认为,只要文书齐全、归档完毕,就顺利完成了DPDP合规。但现实业务中,大量企业出现了“纸面满分,实操漏洞”的尴尬局面:合规文件写满标准操作流程,企业真实的数据采集、存储、流转却和文档描述完全割裂。
这也是当前出海企业在DPDP合规上最普遍、最危险的认知偏差。
1
DPDP的本质:
企业不是文书填报人
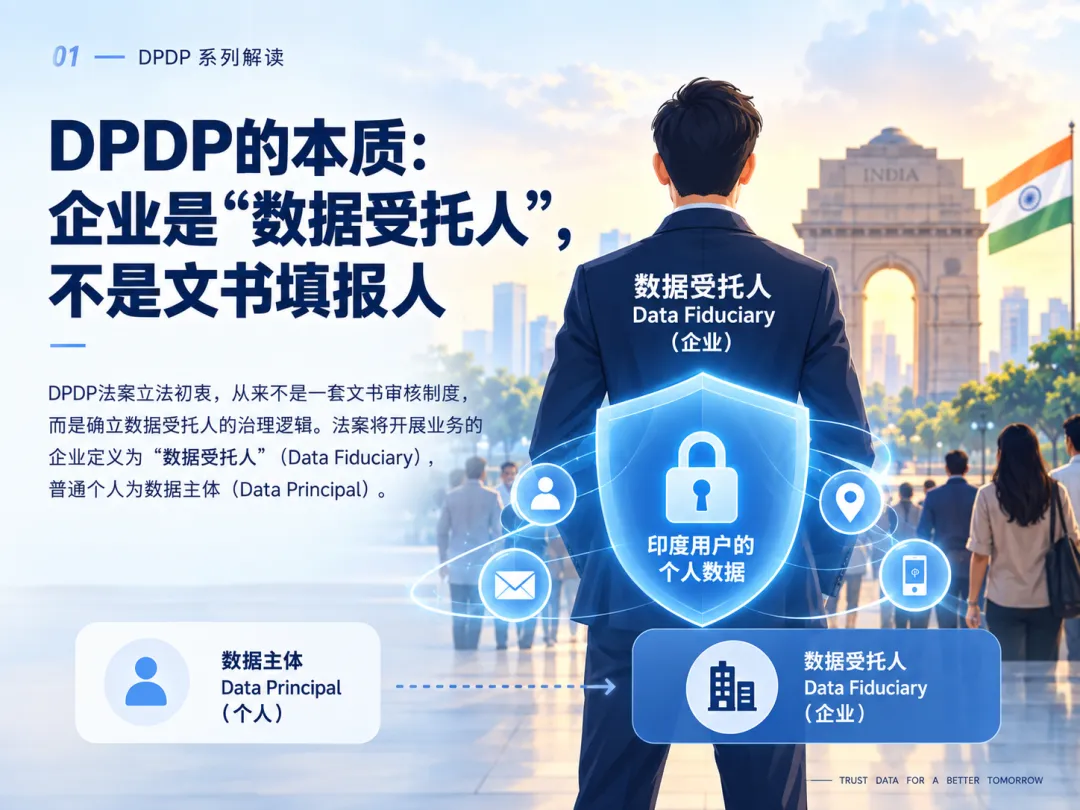
DPDP法案立法初衷,从来不是一套文书审核制度,而是确立数据受托人的治理逻辑。DPDP 将符合法定定义、决定数据处理目的和方式的实体定义为“数据受托人”(Data Fiduciary);代表其处理数据的第三方通常是“数据处理者”(Data Processor),普通个人为数据主体(Data Principal),儿童场景下包括其父母/合法监护人。
这个身份定位意味着,企业不只是被动遵守法条条文,而是受托保管印度用户的数字个人数据,对数据主体和监管机构而言,Data Fiduciary 仍承担合规主体责任;Data Processor 也负有相应义务,风险可通过合同部分分配,但监管责任不能完全转移。合规的落脚点是对数据主体负责、对监管问责兜底,核心考验真实可落地的数据管控能力,而不是装订整齐、内容详尽的书面文件。
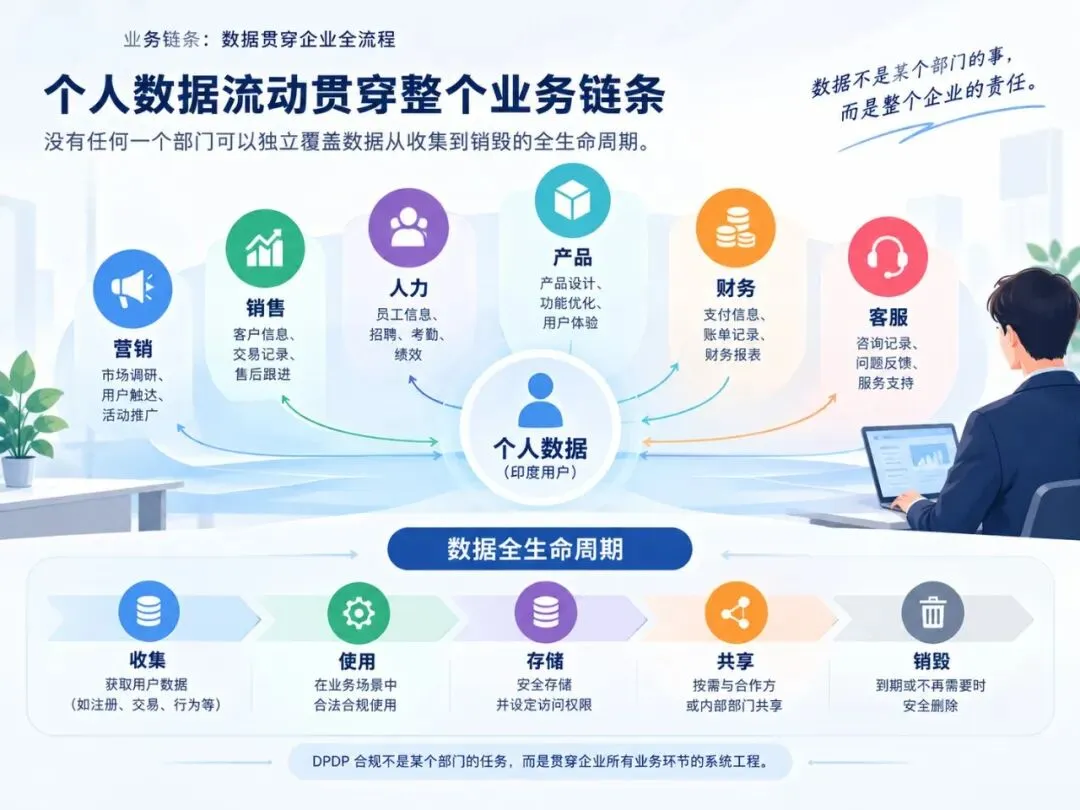
当下很多企业的合规建设从根源就出现偏差:把DPDP合规划归法务或者IT部门的阶段性项目,目标限定在限时交付、完成归档。
但数字个人数据流动贯穿销售、营销、人力、财务、产品、客服等全部业务链条,没有任何一个部门可以独立覆盖数据从收集到销毁的全生命周期。DPDP合规不是做完就结束的一次性项目,是和财务诚信、职场安全同等层级的常态化运营责任。它需要明确跨部门权责、优化内部机制、建立顶层监督,检验的是企业整体治理成熟度,绝非单一部门产出的几份文档。
2
分清四个核心概念
跳出形式化合规怪圈
想要理顺DPDP合规工作,首先要厘清四组概念,四者相辅相成,缺一不可:
01
| 文献资料
企业对外对内输出的书面合规承诺,也就是我们常说的隐私政策、协议表单等。
02
| 系统实现
企业真实的数据操作、系统配置与业务流程机制,是合规真正落地的载体。
03
| 法律合规
结合自身业务实际情况,做出的合法达标判定。
04
| 持续治理
跟随系统迭代、产品更新、监管政策变动不断调整的动态管控能力。
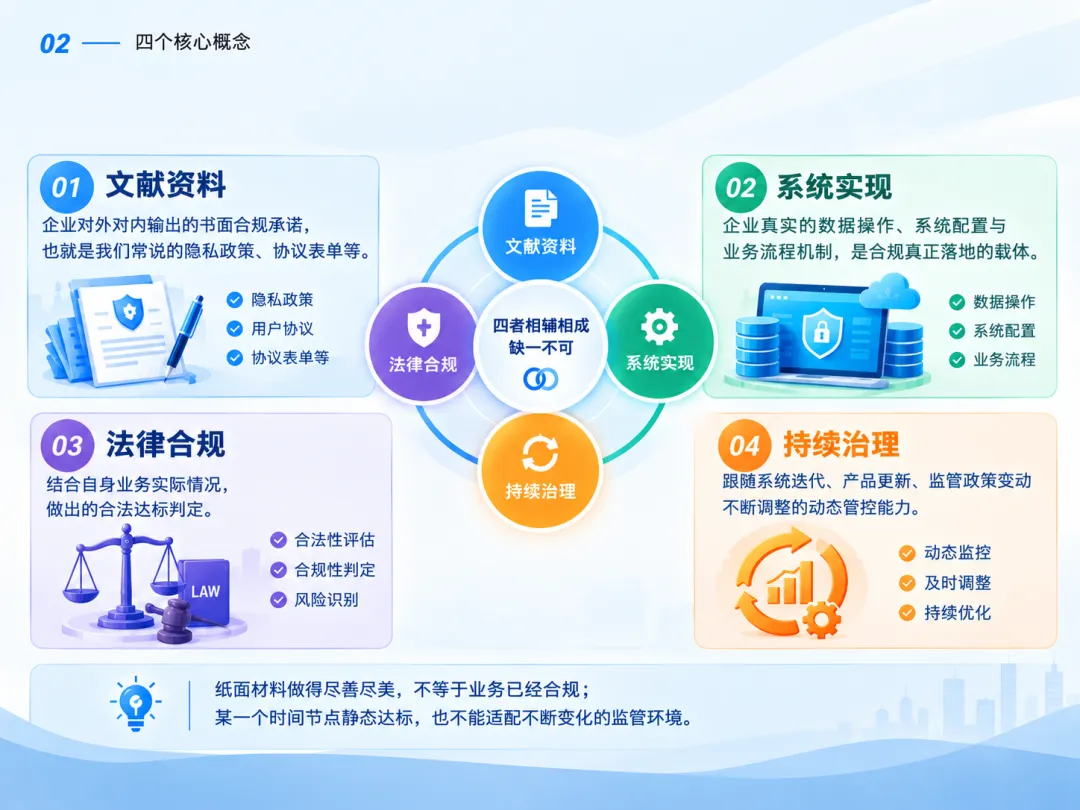
纸面材料做得尽善尽美,不等于业务已经合规;某一个时间节点静态达标,也不能适配不断变化的监管环境。DPDP的各项合规要求,拒绝模板化、形式化的照搬套用,几项基础工作必须落到实处:
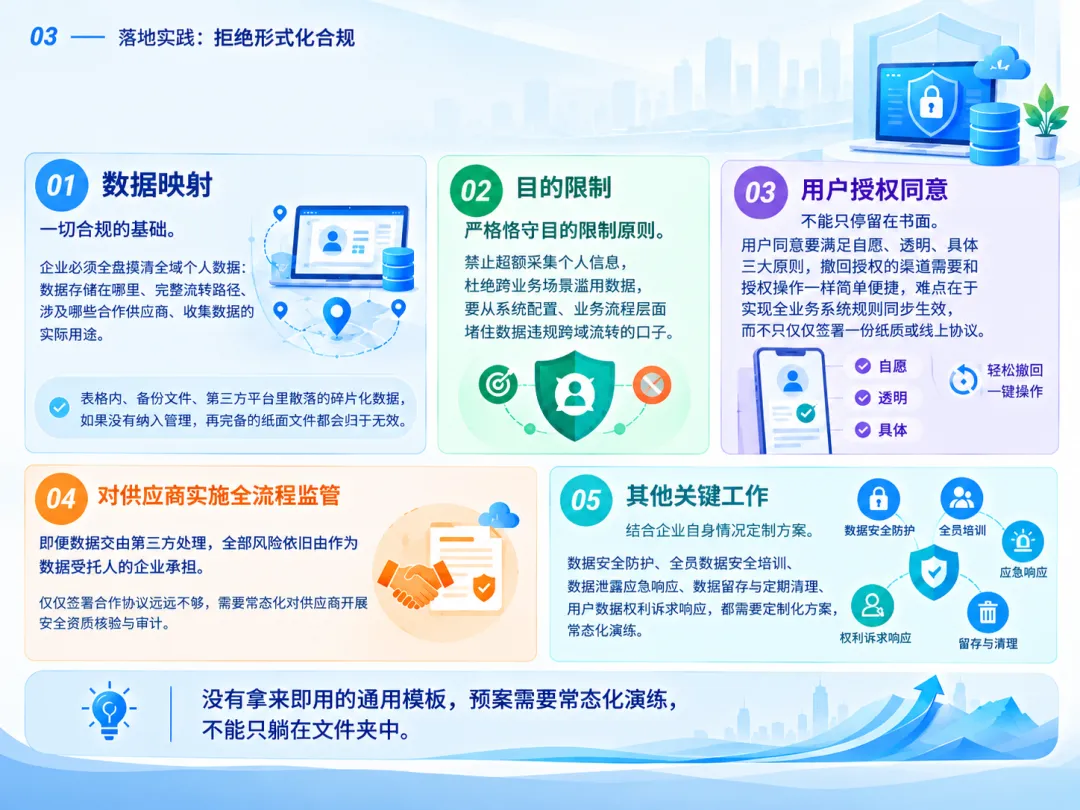
数据映射是一切合规的基础。企业必须全盘摸清全域数字个人数据:数据存储在哪里、完整流转路径、涉及哪些合作供应商、收集数据的实际用途。表格内、备份文件、第三方平台里散落的碎片化数据,如果没有纳入管理,再完备的纸面文件都会归于无效。
严格恪守目的限制原则。禁止超额采集个人信息,杜绝跨业务场景滥用数据,要从系统配置、业务流程层面堵住数据违规跨域流转的口子。
用户授权同意不能只停留在书面。同意须自由、具体、知情、无条件、明确,并通过清晰肯定行动作出,且限于特定目的所必需的数据;透明是通知义务。撤回授权的渠道需要和授权操作一样简单便捷,难点在于实现全业务系统规则同步生效,而不是仅仅签署一份纸质或线上协议。
对供应商实施全流程监管。即便数据交由第三方处理,风险可通过合同部分分配,但监管责任不能完全转移。仅仅签署合作协议远远不够,需要常态化对供应商开展安全资质核验与审计。
除此之外,数据安全防护、全员数据安全培训、数据泄露应急响应、数据留存与定期清理、用户数据权利诉求响应,都要结合企业自身的数据规模、数据敏感等级、行业风险定制方案。不存在拿来即用的通用模板,预案需要常态化演练,不能只躺在文件夹中。
3
模板化合规
反而会成为企业的违规证据
模板化合规文件,在监管调查中可能反向成为违规证据
直接套用网上通用模板,是DPDP合规最大的陷阱。
千篇一律的隐私政策很难匹配企业真实业务场景。超额收集数据、书面规则与实际业务两张皮、缺少监督管控机制,这些问题会让企业出具的合规文件,在监管调查时反过来变成证明自身违规的证据。
权限管控松散、员工数据安全意识薄弱、从未验证过的应急预案、缺少顶层监督的管理架构,都会埋下巨大的合规隐患。
合规建设水平的高低,并不完全取决于企业投入多少预算、配置多少人力,核心在于治理思维的差异:
成熟的合规路径:完成数据测绘 → 搭建权责体系 → 落地业务流程 → 最后沉淀输出合规文档
形式化的风险路径:直接套用各类模板 → 堆砌大量书面文书 → 缺少实际管控落地
很多企业只看到DPDP违规对应的行政罚款,却忽略连锁带来的系列损失:监管立案调查、品牌声誉受损、客户流失、商业合同违约、民事诉讼,还会直接影响企业并购估值、投融资合作以及网络保险资质。综合商业损失往往远高于行政处罚金额。
4
工具是辅助
不能替代企业主体责任
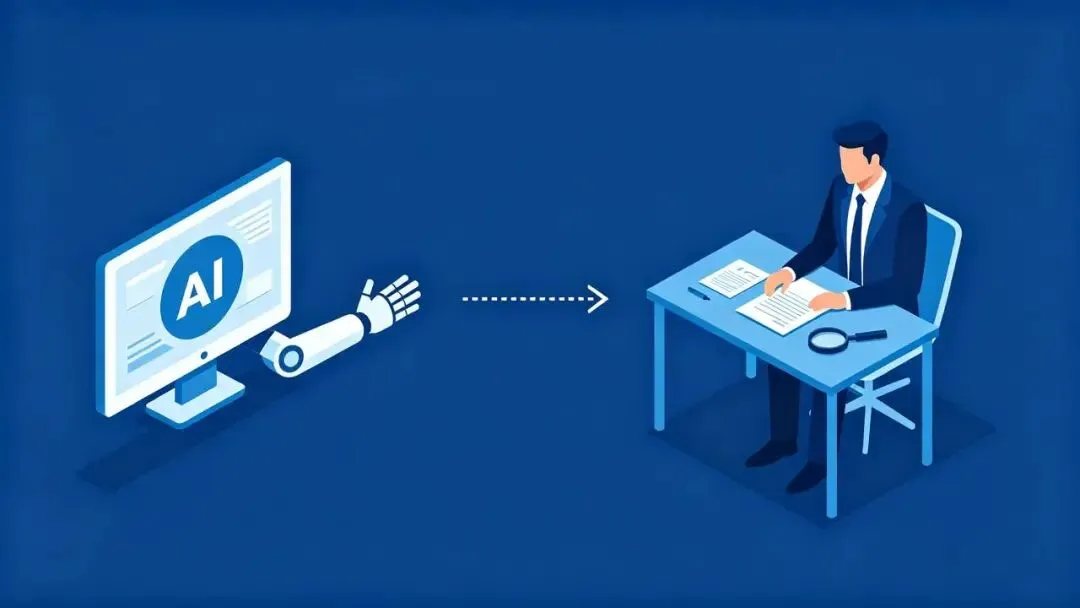
工具提升效率,但法律研判与治理决策始终由企业承担
市面上各类合规工具、AI系统,可以自动整理文档、检索梳理数据、优化业务流程,有效提升合规工作效率。但工具仅仅是辅助手段。
技术无法判断数据留存行为是否合法,也不能判断规则是否适配企业业务,不能替代专业的法律研判与企业治理决策。企业不能寄希望依靠工具,就免除自身的数据保护主体责任。
5
真正的DPDP合规
是一套长效治理体系
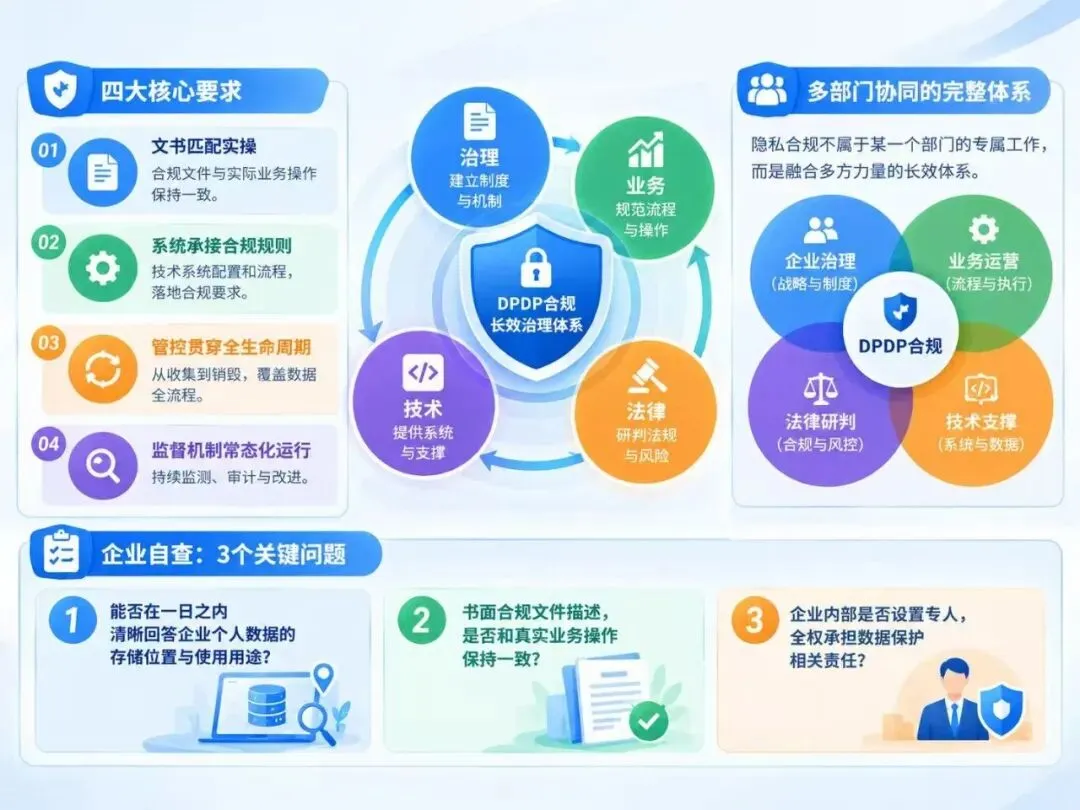
用三个问题快速自查:数据在哪、文件与实操是否一致、谁来负责
真正的DPDP合规,需要将数据保护设立为企业常设职能。以企业真实的数据现状作为出发点,做到文书匹配实操、系统承接合规规则、管控贯穿数据全生命周期、监督机制常态化运行。
隐私合规不属于某一个部门的专属工作,它是融合企业治理、业务运营、法律研判、技术支撑的完整长效体系。
企业可以用三个简单问题开展内部自查,快速审视自身DPDP合规现状:
1. 能否在一日之内清晰回答企业数字个人数据的存储位置与使用用途?
2. 书面合规文件描述,是否和真实业务操作保持一致?
3. 企业内部是否明确数据保护负责人/DPO,全权承担数据保护相关责任?
本文仅供行业交流参考,不构成法律意见。出海企业建议结合自身业务情况,咨询专业法律人士完成合规落地。
END
Strategy. Execution. Enforcement.
One platform.
战略 · 执行 · 维权 · 同一平台
自有美、印、欧、中执业律师,全球 90 + 国家拥有可信合作网络。
业 界 认 证
IP STARS · IAM · Forbes India Powerlist · ASSOCHAM Global Law Firm of the Year · Patent & Trademark Lawyer of the Year
我们的客户
Foxconn · China Mobile · Huawei · Nokia / HMD · Qualcomm · GE · Maersk · UPL Ltd · VIP Industries
我们的办公地址
C H I N A · S H E N Z H E N
前海·世茂大厦3203
C H I N A · H O N G KO N G
Area A, Room 706, 7/F
Chong Hing Square
Kowloon Bay, Hong Kong
C H I N A · M A C A O
Unit G, 14/F
China Plaza
Macao
U S A · TA M PA
KA Global IP LLC
2112 W Marjory Ave
Tampa, FL 33606
I N D I A · N E W D E L H I
KH-360, Plot-B, 2nd Floor
Sultanpur, New Delhi 110030
I N D I A · N O I D A
A-1010, Tower A
Spectrum Metro, Sector 75
Noida 201301
U K · W O LV E R H A M P TO N
84 Salop Street
Wolverhampton
England, WV3 0SR
G E R M A N Y · M U N I C H
Franz-Joseph-Str. 11
Munich 80801
Germany
✨ 业务咨询、企业合作、知产定制方案,欢迎后台私信洽谈!
+86 19168868075 (微信同号)