ARTICLE · 1258228
iOS 27.2 一次补了 329 个漏洞:相机能被恶意 App 直接调用
QUOTE
苹果在 10 月 26 日推送了 iOS 27.2、iPadOS 27.2、macOS Golden Gate 27.2 等一批系统更新,安全发布页面同日更新
这一批更新合计处理 329 个独立安全漏洞;由于不少漏洞同时影响多个系统,按 CVE 条目合并计算是 1265 项。苹果过去常在公告首次刊出后继续追加条目与修订内容,两个数字都还可能向上走。
从 iOS 27.2 这一条线单看,安全改进超过 130 项,其中 25 项涉及攻击者读取敏感用户数据。与过去几次不同,这个版本的公告里没有出现「已被用于定向攻击」的漏洞条目。
— 这一批补的漏洞里,有一处能让恶意 App 直接调用相机
本文看点
01
相机与蓝牙被单个 App 撬开
02
隐藏我的邮件其实没藏住
03
同一天推了四条版本线
01
SECTION
相机与蓝牙被单个 App 撬开
关注度最高的一处在 CoreMedia 框架,编号 CVE-2026-86990。恶意 App 可以在未获授权的情况下访问 iPhone、iPad、Mac 或 Apple Vision Pro 的相机。同一批里还有一个 Apple Intelligence 的漏洞,编号 CVE-2026-86987,远程攻击者能借此读取受支持 iPhone 与 iPad 上的敏感数据。macOS Tahoe 侧另有一个 Siri 漏洞,编号 CVE-2026-43736,App 可以访问敏感用户数据。
蓝牙方向修了两处。AccessorySetupKit 框架的问题让恶意 App 不必取得明确许可就能访问蓝牙,苹果以改善状态管理的方式完成修补;另一处让身处附近的攻击者能够发起阻断服务攻击,成因是空指针解引用,处理办法是改进验证逻辑。
账号与授权类问题占了大头。Accounts 与 App Intents 的漏洞让 App 得以查看用户私人数据,苹果加上额外的 entitlement 检查;App Store、CloudKit、照片存储、Quick Look、快捷指令与 Siri 的授权问题则通过改善状态管理解决。通讯录的问题是直接移除其中的敏感数据,日历与 CoreMedia 框架的权限问题另行修正。FileProvider、文件、FontParser、HomeKit、MediaAnalysis、ReplayKit 与安全检查框架存在同类缺陷,同一批修完。
02
SECTION
隐藏我的邮件其实没藏住
这处修补对普通用户最直接。「隐藏我的邮件」的逻辑问题在于,即使功能开着,用户的原始邮箱地址依然会暴露。苹果称已通过加强限制处理该逻辑缺陷。
地图的问题更隐蔽:部分 App 能够列出 iPhone 上安装的全部应用,相当于把一份设备指纹交了出去。iOS 27.2 把相关数据挪进私有位置。系统设置 App 也一并更新,防止恶意程序访问受限制的系统界面。另有四项修补专门针对绕过隐私偏好的行为,涉及 Accounts、照片存储、内核与 Spotlight。
阻断服务这一类别共有六项修补,分布在邮件 App、SceneKit 与 Wi-Fi 框架。其余改进覆盖任意代码执行、内存损坏、App 与系统意外终止,以及网页沙盒逃逸。WebKit 的多个缺陷可以让恶意制作的网页执行任意代码,这一批照旧集中处理。
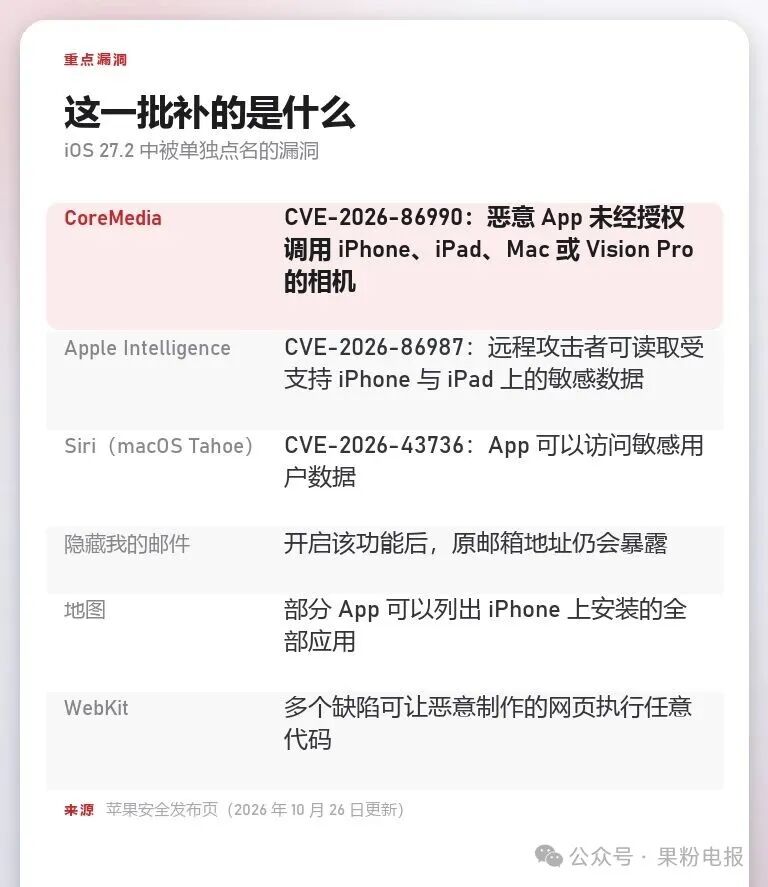
— 被苹果在公告里单独点名的六处
03
SECTION
同一天推了四条版本线
四条版本线在同一天推送,覆盖机型并不相同。iOS 27.2 与 iPadOS 27.2 覆盖 iPhone 11 及以后,iPad 侧到 iPad Pro 12.9 英寸第四代及以后、iPad Pro 11 英寸第二代及以后、iPad Air 第四代及以后、iPad 第九代及以后、iPad mini 第六代及以后。
— 三台 iPhone 并排的官方渲染图
iOS 26.7.2 与 iPadOS 26.7.2 留给还停在上一代大版本的设备,覆盖 iPhone 11 及以后、iPad 第八代及以后、iPad mini 第五代及以后。iOS 18.7.11 与 iPadOS 18.7.11 只对应 iPhone XS、iPhone XS Max、iPhone XR 与第七代 iPad。macOS 侧三条线同时在跑,分别是 Golden Gate 27.2、Tahoe 26.7.2 与 Sequoia 15.8.2。watchOS 27.2 覆盖 Apple Watch Series 9 及以后,tvOS 27.2 覆盖第二代 Apple TV 4K 及以后,visionOS 27.2 覆盖全部 Apple Vision Pro,Safari 27.2 则对应 macOS Sequoia 与 macOS Tahoe。
还有一个例外。tvOS 26.6.1 对应 Apple TV HD 与第一代 Apple TV 4K,这条更新没有已公布的 CVE 条目。
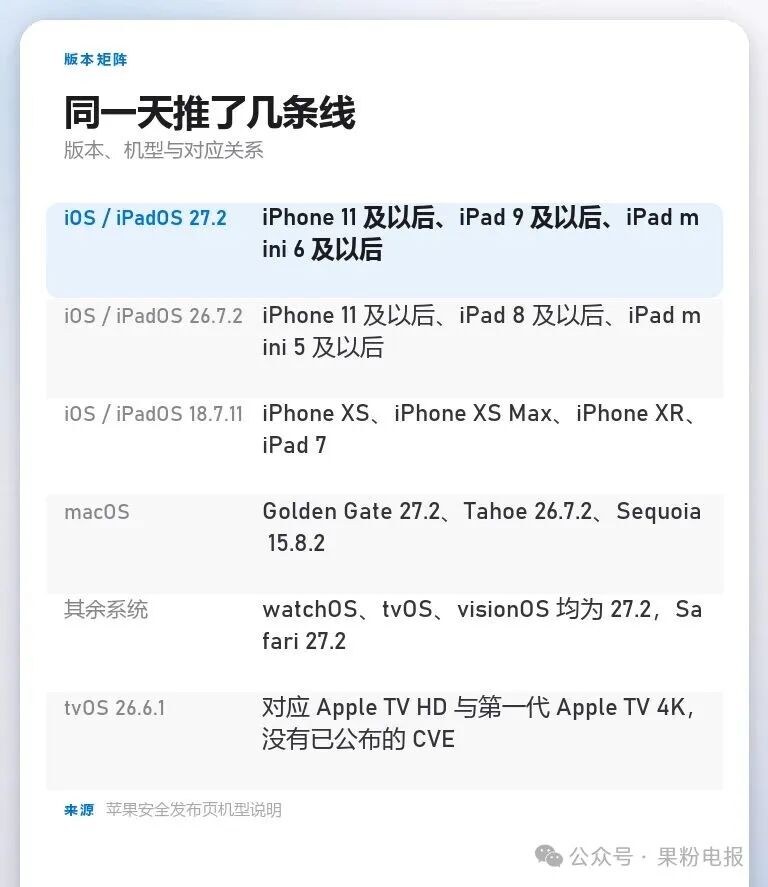
— 四条线并行,覆盖机型并不相同
04
SECTION
去年 9 月那处已在利用的旧账补到 iOS 18
iOS 18 这条线拿到的是一笔旧账。CoreGraphics 的 CVE-2026-86950 可以让恶意制作的文件触发任意代码执行,苹果上个月首次修复时警告,该漏洞可能已在针对特定对象的极精密攻击中被利用,受影响者运行的是 iOS 27 之前的版本。这次修补把同一处修复带给了仍停在 iOS 18 与 iPadOS 18 的设备。
WebKit 的修补节奏也值得记一笔。近几个月苹果对这块引擎的更新相当密集,部分原因是 AI 工具被越来越多地用于挖掘漏洞。这一批公告里,苹果就多个漏洞向 AI 工具与研究团队致谢。今年早些时候的 Coruna 与 DarkSword 两套工具,都是把 WebKit 缺陷当作攻击链的一环,用来入侵运行旧版 iOS 的 iPhone。
05
SECTION
要不要立刻更新
329 个独立漏洞里有 25 项牵着敏感数据,相机与蓝牙两处都能被单个恶意 App 直接利用。这批更新没有「已在野利用」的条目,紧迫程度不算最高,但拖延的代价是把已知缺陷留在机器上。
iPhone 11 及以后的机型都在覆盖范围内,iPad mini 第六代及以后同样在列。更老的设备对应 26.7.2 或 18.7.11 两条线,同样有对应修补。Apple Watch 要 Series 9 及以后才能拿到 watchOS 27.2。
果粉电报
专注苹果生态的资讯与实用工具,微信搜一搜「果粉电报」,或长按二维码就能找到。
如果你觉得今天这篇有收获,欢迎点赞、在看、转发。
长按识别